「うち、基幹インフラじゃないので、たぶん関係ないです」
今年の春ごろ、知り合いの経営者に「能動的サイバー防御の法律、対応どうしてる?」と聞かれて、僕はそう答えました。こんにちは、K.Platinum代表の沼田です。
法律の名前は知っていました。ニュースで見ていたし、成立したことも覚えていた。中身を1文字も読んでいなかっただけです。
読み直したのは、施行日が近づいてきたからです。読んでみたら、関係ないと言い切れる話ではなかった。うちは17人の受託開発・ITコンサルの会社です。この記事では、義務を負うのは誰で、届け出られる情報には誰が出てくるのかという、位置関係の話だけを書きます。
先に断っておくと、僕は弁護士ではありません。あなたの会社が対象になるかどうかの判断はしませんし、この記事にも書きません。書くのは、僕が自社について確かめようとしたときに、何を見たかです。
まず、サイバー対処能力強化法の正式名称と「3つの施行日」を置く
通称で呼ばれることが多いので、正式名称から。
重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号)。通称はサイバー対処能力強化法、あるいは能動的サイバー防御法。
2025年5月16日に成立、同月23日に公布されました。そして、一部の規定を除き、2026年10月1日に施行されます。
この「一部の規定を除き」が地味に重要で、施行日は1つではありません。
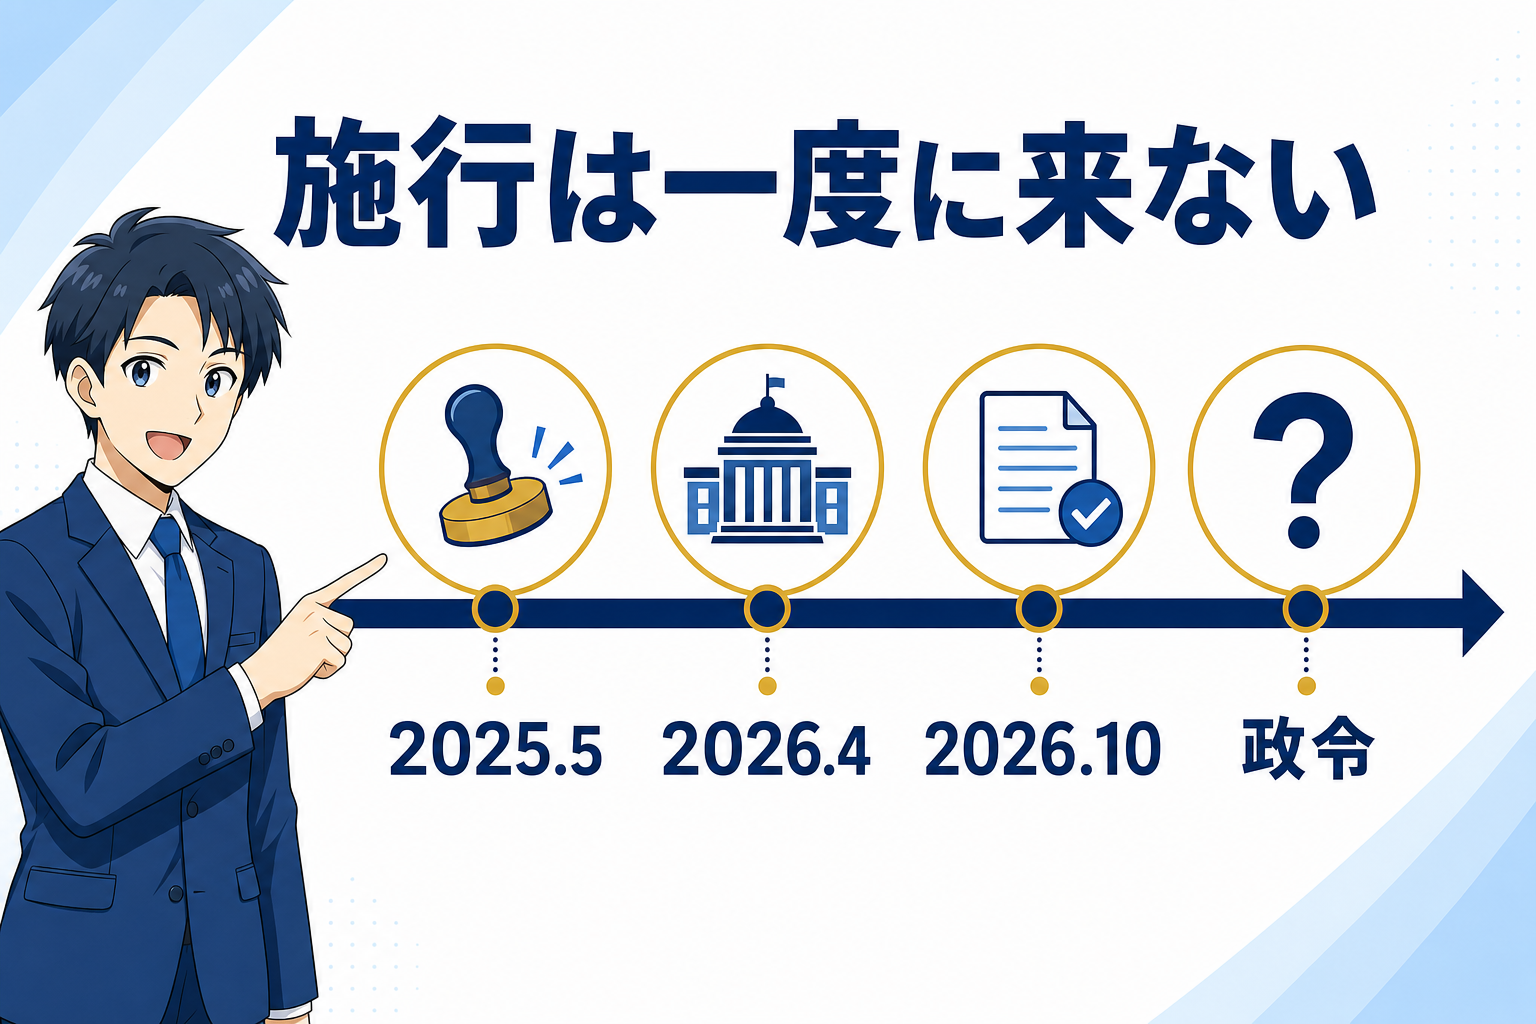
- 2026年4月1日 — サイバー通信情報監理委員会の設置
- 2026年10月1日 — 特別社会基盤事業者による特定重要電子計算機の届出、および特定侵害事象等の報告に関する主要規定
- 公布から2年6月を超えない範囲内において政令で定める日 — 通信情報の利用(一部を除く)
つまり、10月1日で全部が動き出すわけではない。10月1日に立ち上がるのは、届出と報告の部分です。
そして「特定重要電子計算機」がどこまでを指すのかは、法律本体ではなく施行令(政令)で定められます。その施行令案は令和8年1月にパブリックコメントに付されており、細部は政令・省令のレイヤーで固まっていく構造になっています。
政府側の司令塔としては、国家サイバー統括室が置かれています。
義務を負うのは事業者。でも、書かれる名前は作った側
ここからが、僕がいちばん自分ごととして読んだところです。
義務を負うのは、特別社会基盤事業者です。電気、ガス、水道、通信、金融、交通、クレジットカードといった、社会生活や経済活動に欠かせないサービスを提供する事業者のうち、一定のもの。対象は経済安全保障推進法の15分野をベースに指定され、2025年7月時点で257者。日本にある企業の数から見れば、ほんの一握りです。うちのような受託開発会社は、この事業者そのものではありません。
じゃあ関係ないかというと、そうでもない。
なぜなら、届け出られる内容は、事業者が使っているシステムの中身だからです。誰が作ったのか、何の製品を使っているのか。解説されている範囲では、届出の中身にはベンダーや製品に関する情報が含まれるとされています。
構図を一行にすると、こうなります。
義務を負う主体と、情報として書かれる対象が、ずれている。
事業者は自分の名前で届け出る。でも、その紙に載るのは、そのシステムを作った会社の名前と、そこで使われている製品の名前です。作った側は、届出の当事者ではないのに、届出の内容には出てくる。
これに気づいたとき、僕が思ったのは「まずい」ではなくて、「聞かれたら答えられるだろうか」でした。
「こうすべき」ではなく「聞かれたら答えられるか」で3つ
なので、対応策のリストではなく、質問のリストとして整理しました。義務がない側が「対応します」と言い出すのは筋が違うし、実務的にも続かないからです。
① 「あの案件で何を使いましたか」に、どれくらいで答えられるか。
納品したシステムの構成情報です。使ったミドルウェア、ライブラリ、外部サービス。うちの場合、新しい案件は答えられて、古い案件は担当者の記憶に依存している、という状態でした。担当者が在籍していれば答えられる、というのは、答えられるとは言わない。
やったのは、案件ごとの構成情報を「どこを見れば書いてあるか」だけ一覧にすることでした。中身を作り直すのではなく、在り処だけを揃えた。これなら半日で終わります。
② 「誰に連絡すればいいですか」に、営業日を跨がずに答えられるか。
インシデントの報告には期限の概念がついて回ります。ということは、事業者側から見て受託側への確認が数日単位で返ってこないと、報告の組み立てが詰まる。
うちは、納品済み案件ごとに一次窓口を決めて、その人が不在のときの代理まで書きました。これも紙1枚です。
③ 「その部分、どこの会社が作りましたか」に答えられるか。
再委託の把握です。うちは一部の工程をパートナーにお願いしています。自社の中だけ整理しても、この線が見えていなければ、聞かれた時点で止まる。
なお、自社のセキュリティ体制そのもの——どんな製品で監視しているか、どういう構成にしているか——は、ここには書きません。それを公開の記事に書くのは、攻撃する側に地図を渡すのと同じなので。書けるのは「答えられる状態にしてあるか」という形式の話までです。
制度が来る前に、自分たちの手元を数えておく。K.Platinumは、こういう地味な作業を誰かに言われる前にやる会社です。エンジニア募集中! 詳しい条件を見る
一次請けでなくても、順番に降りてくる
「うちは二次請けだから、そもそも事業者と直接つながっていない」と思う人もいると思います。僕も最初はそう考えました。
ただ、聞かれる順番を素直に想像すると、そうはならない。
事業者が届出や報告のために構成情報を求めるとき、聞く相手はそのシステムを納めた会社です。その会社が一部を再委託していれば、同じ質問がそのまま次に降りていく。降りていく途中で止まると、上流の事業者の期限が守れない。
だから、この制度で問われるのは事業者1社の体制ではなく、そのシステムを作った並びの全体になります。一次請けかどうかは、質問が届くまでの段数の違いでしかない。
そして正直に書くと、この段数が長い会社ほど、答えるのに時間がかかります。うちも例外ではありません。
これは規制対応というより、受託開発の会社が自分の納品物をどれだけ把握しているかという、もっと古い問題だと思っています。制度が来たからやる話ではなく、制度が来たので棚卸しの理由ができた、という順番です。
政令・省令待ちのところは、確定していないと書いておく
念のため、この記事で書いていないことも書いておきます。
- どの事業者が対象になるかの具体的な線引き。これは法律・政令・主務省令の組み合わせで決まるもので、個別の会社について僕が判断することではありません。
- 届出事項の正確な粒度。ベンダー名や製品の型名がどの単位で求められるのかは、政令・省令のレイヤーで定まる部分があり、僕が確認できたのは解説記事の範囲までです。
- 報告の様式と期限の詳細。
つまり、この記事は制度の位置関係を確かめた記録であって、対応マニュアルではありません。
まとめ — 名前は知っていた。中身は読んでいなかった
整理します。
- 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号、通称サイバー対処能力強化法)は、2025年5月16日成立・5月23日公布
- 一部の規定を除き2026年10月1日に施行。監理委員会の設置は2026年4月1日、通信情報の利用は公布から2年6月を超えない範囲内で政令で定める日
- 10月1日から動き出すのは、特別社会基盤事業者による特定重要電子計算機の届出と、特定侵害事象等の報告に関する規定
- 「特定重要電子計算機」の範囲などの細部は政令・省令で定められる
- 義務を負うのは事業者だが、届け出られる情報には、そのシステムを作った側が出てくる
- したがって、受託開発の会社は当事者ではないが、無関係でもない
半年前の僕は「うちは対象じゃないので」と答えました。あれは間違いではなかったけれど、質問に答えていなかったとは思います。対象かどうかと、聞かれたときに答えられるかは、別の話だったので。
10月1日に何かが起きるわけではありません。起きるのは、たぶんそのあと、誰かがうちに電話をかけてきたときです。そのときに、紙1枚で答えられるようにしておく。今回やったのはそれだけです。
※ 本記事は2026年9月1日時点の公開情報にもとづきます。サイバー対処能力強化法(重要電子計算機に対する不正な行為による被害の防止に関する法律/令和7年法律第42号)は、一部の規定を除き2026年10月1日施行の段階施行であり、対象範囲や届出・報告の詳細は政令・主務省令等で定められます。個別の企業が対象事業者に該当するか、どのような義務を負うかについては、所管官庁の公表資料をご確認のうえ、必要に応じて弁護士にご相談ください。本記事は特定の企業の該当性や適法性を判断するものではありません。
参考:
- 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号)/同法の施行に伴う関係法律の整備等に関する法律(令和7年法律第43号)
- 重要電子計算機に対する不正な行為による被害の防止に関する法律施行令案(概要)(令和8年1月)
- 内閣官房 国家サイバー統括室 公表資料
沼田海斗(ぬまた・かいと)
株式会社K.Platinum代表。「エンジニアが正当に評価される社会」を掲げて創業し、受託開発・ITコンサルティングと自社サービス開発の両輪で会社を率いている。
K.Platinumでは一緒に働くエンジニアを募集しています。「実力で正当に評価される環境」に興味がある方は、ぜひ採用ページをご覧ください。